¶ Digitale Souveränität der Schweiz
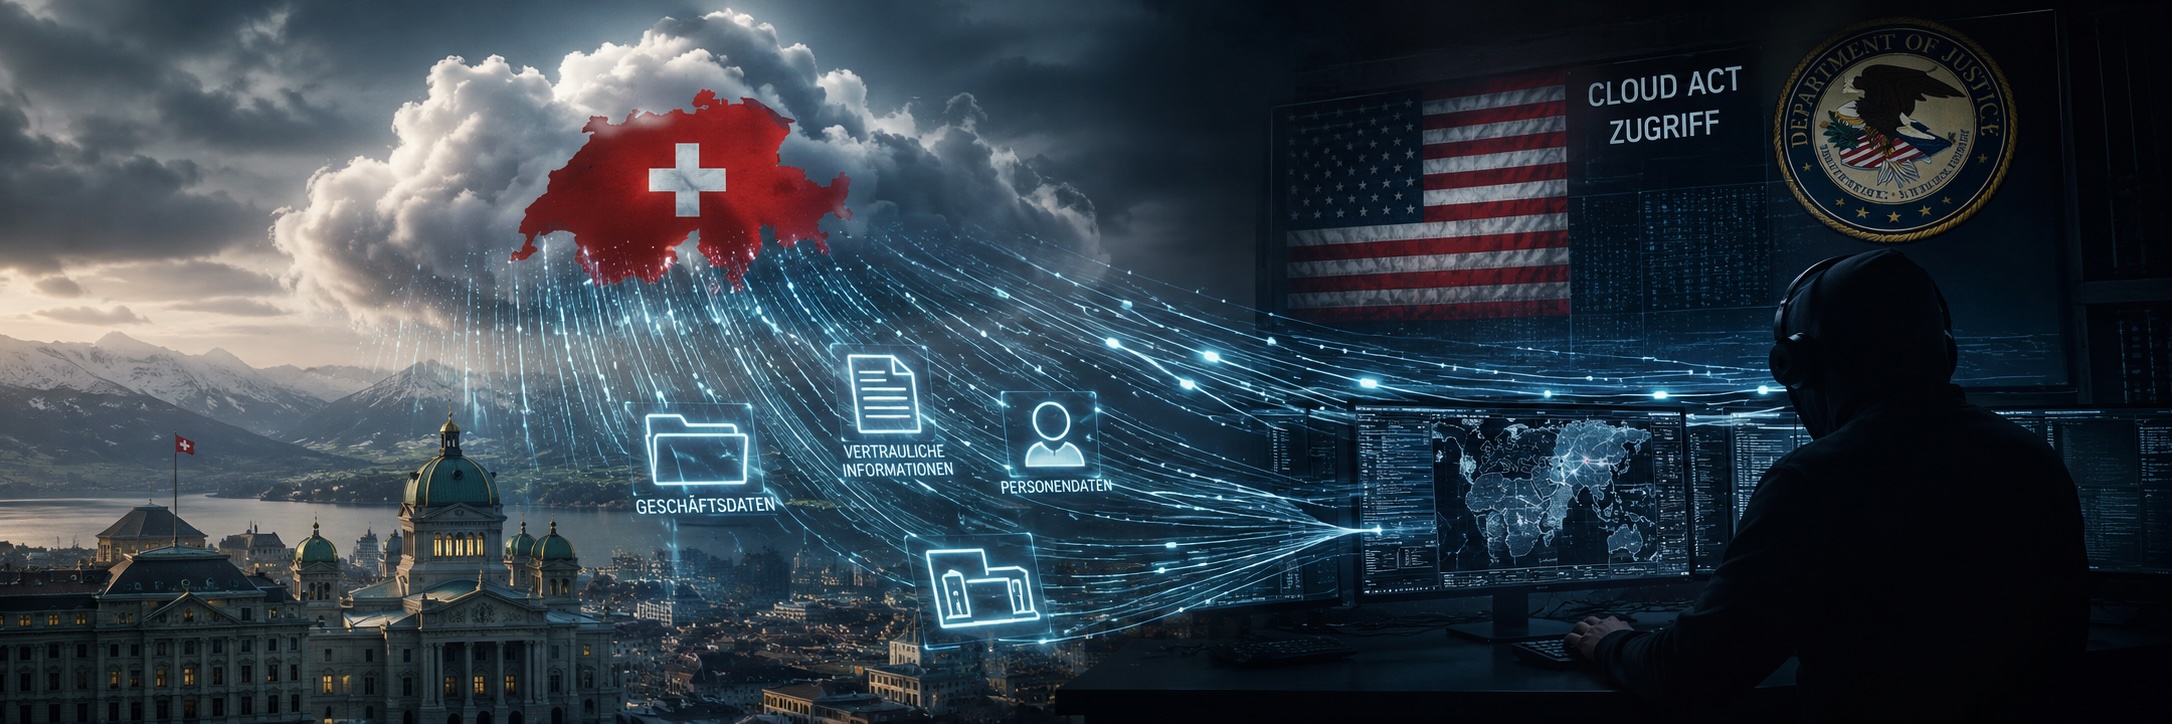
Bild: Schweizer Daten (Geschäftsdaten, vertrauliche Informationen, Personendaten) fliessen in eine Cloud, die von US-Behörden (Department of Justice, Cloud Act) eingesehen werden kann — über dem Schweizer Parlamentsgebäude in Bern.
¶ Politik
Herbstsession 2026 (14. September–2. Oktober). Die folgenden Angaben unterscheiden Ratsentscheide, hängige Geschäfte und die Volksabstimmung.
Politik · Nationalrat · Ständerat
¶ Nationalrat
Am 23. September nahm er mit 126 zu 66 Stimmen bei vier Enthaltungen die Motion 24.3209 für eine souveräne digitale Infrastruktur im KI-Zeitalter an. Der Bundesrat soll eine Gesetzesrevision für Aufbau und Mitfinanzierung einer solchen Infrastruktur vorlegen. Geschäft 24.3209.
¶ Ständerat
Der Ständerat hatte der Motion 24.3209 zuvor zugestimmt. Für die Herbstsession ist dazu kein neuer Entscheid der kleinen Kammer belegt. Geschäft 24.3209.
¶ Politische Entscheide: Stand 6. September 2026
Neue politische Entscheide geprüft am 6. September 2026; ältere Grundlagen behalten ihren angegebenen Stand.
23.06.2026 — Das Geschäft 26.3221 verlangt ein Impulsprogramm zur digitalen Souveränität. Der nachgeführte Geschäftsstand lautet «Zugewiesen an die behandelnde Kommission». Daraus folgt noch kein beschlossenes oder finanziertes Bundesprogramm. Originalquelle.
01.09.2026 — Beim Geschäft 24.3209 zur souveränen digitalen Infrastruktur im KI-Zeitalter ist die Beratung in der Nationalratskommission abgeschlossen. Dieser Verfahrensschritt darf nicht als abgeschlossene Gesetzgebung oder bereits realisierte Infrastruktur dargestellt werden. Originalquelle.
04.09.2026 — Die Verwaltungsdelegation genehmigte den rund einjährigen PIA-Pilotbetrieb ab Herbstsession, mit maximal 150’000 Franken aus dem bestehenden IT-Budget. Swisscom betreibt die KI-Assistenz in der Schweiz mit Open-Weight-Modellen; Eingaben dienen nicht dem Modelltraining. Aktuelle Internetrecherche ist damit laut Mitteilung noch nicht möglich. Originalquelle.
Vertiefung: KI / IA / AI
¶ Das Problem, ganz konkret: Office 365 in der Schweizer Verwaltung
Die Schweizer Bundesverwaltung, ein Grossteil der Kantonsverwaltungen und zahlreiche Gemeinden arbeiten heute mit Microsoft 365 — E-Mail (Exchange Online), Dokumente (Word, Excel, PowerPoint in der Cloud), Chat (Teams), File-Sharing (OneDrive, SharePoint), Identitätsmanagement (Entra ID, vormals Azure AD). Diese Dienste betreibt Microsoft Corporation aus Redmond, Washington, USA. Die Schweizer Datenkopien liegen in Microsoft-Rechenzentrumsregionen «Switzerland North» (Zürich) und «Switzerland West» (Genf).
Auf den ersten Blick wirkt das wie Souveränität: Daten im Schweizer Boden, Verträge mit Schweizer Tochtergesellschaften, Zertifikate (ISO 27001, FedRAMP, BSI C5).
Rechtlich ist diese Souveränität nicht durchsetzbar. Drei Hebel des US-Rechts greifen unabhängig vom Speicherort:
- Cloud Act (18 U.S.C. § 2713): US-Behörden können Microsoft Corporation in Redmond zur Herausgabe von Daten verpflichten, die im «Besitz, Gewahrsam oder Kontrolle» des Konzerns stehen — egal ob die Daten in Zürich, Frankfurt oder Texas liegen. Die «Switzerland North»-Region ändert daran nach US-Recht nichts.
- FISA Section 702 (50 U.S.C. § 1881a): Die NSA kann Microsoft zur Lieferung von Kommunikationsdaten Nicht-US-amerikanischer Personen verpflichten — ohne Einzelbeschluss, ohne dass Microsoft die Schweizer Behörde informieren darf, ohne dass die Schweizer Behörde es erfährt.
- National Security Letters (18 U.S.C. § 2709): Das FBI kann Auskunft über Verbindungsdaten verlangen, regelmässig mit Gag-Order — Microsoft darf den Kunden nicht informieren.
Konkret für ein Schweizer Bundesamt: Eine E-Mail-Korrespondenz mit einer ausländischen Behörde, eine OneDrive-Datei mit Akteneinträgen, ein Teams-Chat zwischen Mitarbeitenden — all das ist nach US-Recht jederzeit greifbar, ohne dass die Schweizer Aufsicht (EDÖB, GPDel, AB-ND) davon erfährt. Die Beteuerung «EU Data Boundary» oder «Microsoft Customer Lockbox» ändert das nicht, weil sie auf operativer Microsoft-Selbstverpflichtung beruht — nicht auf einer Beschränkung des US-Gesetzgebers.
Die Schweizer Bundeskanzlei hat 2021 das Programm «Cloud-Dienste der öffentlichen Verwaltung» auf fünf US-Hyperscaler vergeben (AWS, Microsoft, Google, Oracle, IBM). Risikoanalysen wurden gemacht, ein Ausschluss US-jurisdiktionaler Anbieter erfolgte nicht. Das EDÖB hat in mehreren Tätigkeitsberichten auf die strukturelle Problematik hingewiesen, ohne dass dies zu einem Politik-Wechsel geführt hätte.
Dieses Wiki dokumentiert die Mechanik dieser Abhängigkeit, ihre Schweizer Vollzugsdimension, die rechtlichen Grenzen und einen konkreten Gesetzesvorschlag (BGDS — Bundesgesetz über die digitale Souveränität).
¶ Über dieses Kapitel
Dieses Kapitel ist ein Faktenwerk — eine quellenbasierte Bestandsaufnahme der digitalen Souveränität der Schweiz im Spannungsfeld von transatlantischer Datenerfassung, Schweizer Vollzugspraxis und proprietären Software-Werkzeugen.
Jede Seite folgt einer achtteiligen Gliederung (In drei Sätzen verstanden / Mechanik / Belege / Was das für die Schweiz bedeutet / Logische Schlussfolgerung / Was sich daraus für die Gesetzgebung ergibt / Weiterlesen / Stand und Versionierung) und stützt sich ausschliesslich auf Primärquellen und kuratierte Fach-Dossiers. Keine literarische Fallspur, keine Dramatisierung — Faktenebene.
¶ Sektionen
- Mechanismen der Datenerfassung — Selektor, FISA 702, Cloud Act, Hyperscaler, PRISM, Incidental Collection
- Schweizer Vollzugsmaschinerie — NDG 2017, Dienst ÜPF, Kabelaufklärung, IASA/INDEX, Five-Eyes-Liaison, AB-ND, FBI Legat
- Die Werkzeuge — Palantir, Cellebrite, Watchlists, Border Search, Palantir-CH
- Rechtsschutz und seine Grenzen — Schrems II, EO 14086, NDG 63, DSGVO 15, FOIA, NGO-Klagewege
- Die souveräne Alternative — Open Source, Souveräner Stack, SaaS-Anbieter, Identität, Linux/GrapheneOS, Migration
- Bundesgesetz über die digitale Souveränität (BGDS) — Vollständiger Gesetzesentwurf
- Werkstatt und Anlaufstellen — Faksimiles, Glossar, Anlaufstellen, Checklisten